
리소스 그룹
리소스 그룹 (Resource groups)
리소스 그룹(Resource Groups)은 조직이 저장소에 대해 세분화된 접근 제어를 적용할 수 있게 해주는 Team & Enterprise 기능이에요. 관련 저장소를 묶어 관리하고, 멤버별로 역할을 부여하며, 비용까지 그룹 단위로 관리할 수 있어요.
출처: 문서
본문
[!WARNING] 이 기능은 Team & Enterprise 요금제의 일부예요.
Resource Groups를 사용하면 조직이 저장소에 대해 세분화된 접근 제어를 강제할 수 있어요.
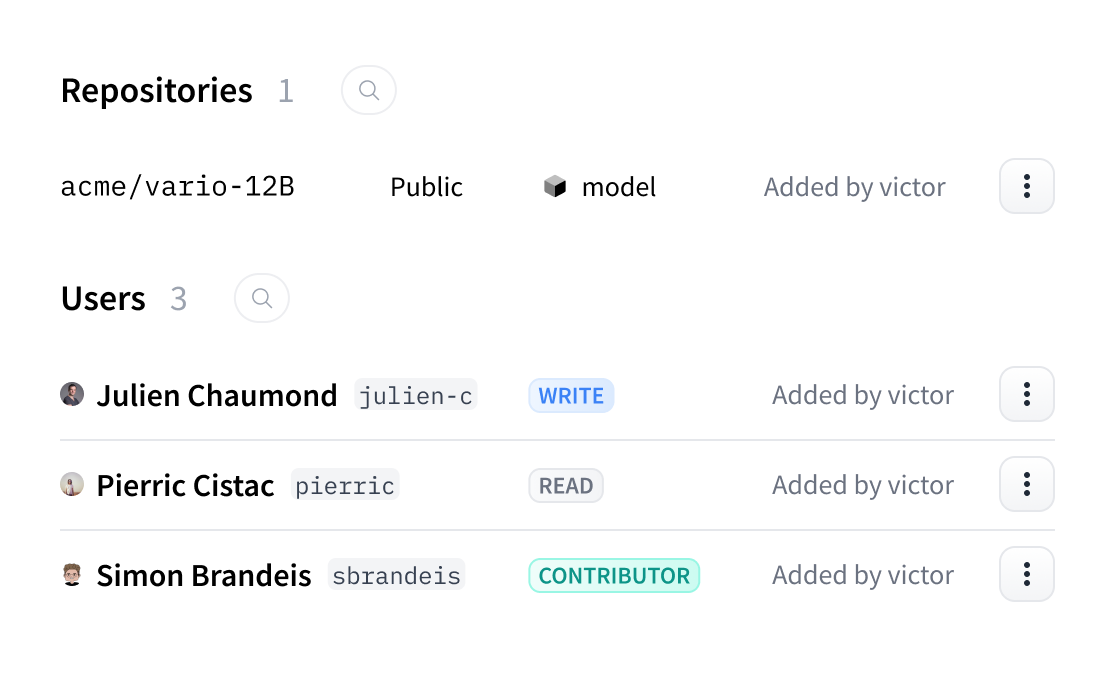
이 기능을 통해 조직 관리자는 다음을 할 수 있어요:
- 관련 저장소를 묶어 더 잘 조직화
- 개별 저장소 단위가 아니라 그룹 단위로 멤버 접근 제어
- 팀 멤버에게 서로 다른 권한 역할(no_access, read, contributor, write, admin) 부여
- 프라이빗 저장소를 승인된 그룹 멤버에게만 공개
- 같은 조직 안에서 여러 팀이 독립적으로 작업 가능
- 새 리소스 그룹을 만들 수 있는 멤버 역할을 설정
- Blog, Collections, Jobs, Inference Endpoints, Inference Providers 같은 조직 기능을 특정 리소스 그룹 멤버로 제한
- 더 나은 예산 관리를 위해 비용을 특정 리소스 그룹에 귀속
- 리소스 그룹별 월 컴퓨팅 지출 상한 설정(전체 또는 제품별)
이 Team & Enterprise 기능은 조직이 복잡한 팀 구조를 관리하고 저장소에 대한 적절한 접근 제어를 유지하는 데 도움을 줘요.
더 알아보기 (Learn more)
- 리소스 그룹을 실제로 설정하는 방법은 리소스 그룹 시작하기 가이드를 참고해요.
- 권한 역할로는
no_access,read,contributor,write,admin다섯 가지를 쓸 수 있어요.