
Inference hooks
Inference hooks
Inference hooks는 Claude Enterprise 조직이 추론이 실행되기 전에 모든 통제된 프롬프트를 조직 또는 보안 벤더가 운영하는 HTTPS 서비스인 AI 보안 서버로 라우팅하게 해 주는 베타 기능이에요. 사용자가 프롬프트를 제출하면 Anthropic은 대화 기록을 AI 보안 서버로 보내고 허용·거부 평결(verdict)을 기다려요. 거부된 요청은 모델에 도달하지 않아요. 보안·준수 팀은 Inference hooks로 데이터 정책을 인라인으로 집행하고, 개발자는 각 요청을 평가하는 AI 보안 서버를 구축해요.
훅이 요청이 클라이언트를 떠난 후 모델이 실행되기 전에 Anthropic 서버에서 실행되므로, 모든 통제된 요청에 균일하게 적용되고 사용자 기기에 설치·배포할 것이 없어요.
Inference hooks는 베타이며 Claude Enterprise 조직에서 사용할 수 있어요. 구성하려면 claude.ai의
organization:manage권한이 필요하며, 이 권한은 Owner와 Primary owner 역할만 가져요. Inference hooks 구성 참고.
오늘 훅 이벤트는 prompt뿐이에요. 통제된 추론 요청당 한 번, 추론이 시작되기 전에 발생해요. 응답 측 집행은 나중 이벤트로 계획돼 있어요.
출처: 문서
본문
Inference hooks는 어떻게 작동하나요?
- 사용자가 통제된 표면에서 프롬프트를 제출해요.
- Anthropic은 조직의 구성된 AI 보안 서버 엔드포인트로 HTTPS
POST를 보내요. 요청 본문은 대화 기록을 담고, 조직이 서명 비밀을 생성하면 각 요청은 Standard Webhooks 사양에 따라 서명되므로 서버가 Anthropic에서 왔음을 검증할 수 있어요. - AI 보안 서버가 콘텐츠를 평가하고 조직이 구성한 평결 시간 초과(기본 5초) 안에 평결로 응답해요.
allow면 추론이 정상 진행돼요.deny면 요청이 거부되고 사용자는 두 부분으로 조립된 정책 차단 메시지를 봐요. AI 보안 서버가 평결의deny_reason필드에 제공한 요청별 이유와, 관리자가 구성한 상설 메시지(예: 연락할 사람, 예외 요청 위치). 관리자가 구성하지 않았다면 내장 기본값이 사용자를 관리자에게 연락하도록 안내해요. 각 거부는 또한 조직의 Activity Feed에 기록돼요.
다음 다이어그램은 한 예시(Claude가 O365 도구도 호출하는 Cowork 요청)를 추적해 흐름의 어느 부분이 훅되는지 보여줘요. 훅되는 지점은 다이어그램의 1·6단계로, 프롬프트가 도착하고 도구 결과가 반환되는 곳이에요. 각각은 2–3단계와 7–8단계에 보여진 AI 보안 서버와의 검증 교환을 발생시켜요.
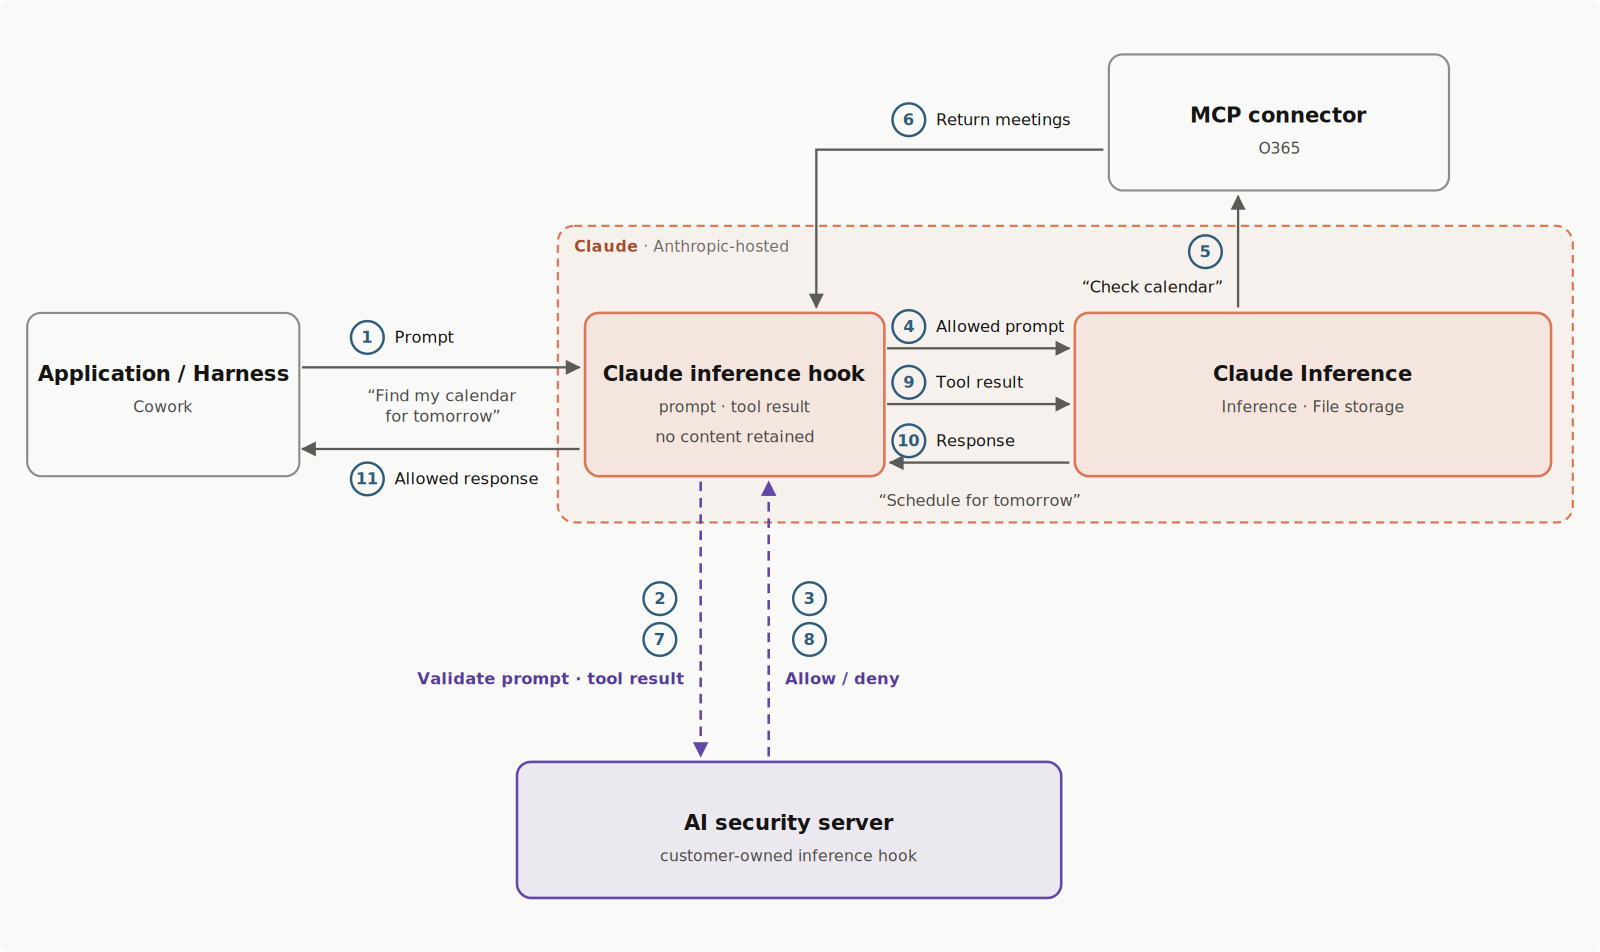
평결은 작은 JSON 객체예요. {"action": "allow"}는 요청을 진행시키고, deny는 사용자에게 보이는 이유를 담아요. 전체 평결 스키마는 평결 반환 참고.
AI 보안 서버는 사용자가 보는 것을 봐요. 기록 텍스트, 도구 호출과 그 결과, 첨부에서 추출된 텍스트를요. 원시 파일·이미지 바이트, 시스템 프롬프트, Anthropic 내부 컨텍스트는 절대 받지 않아요.
Inference hooks 시스템은 프롬프트·응답 콘텐츠의 자체 사본을 보관하지 않아요. 훅 구성과 평결·타임스탬프·요청 식별자 같은 훅 활동 메타데이터만 저장해요. 사용하는 Claude 제품은 훅이 켜져 있는지와 무관하게 자체 데이터 보존 규칙 아래 프롬프트·응답을 저장해요. 예를 들어 훅이 claude.ai에서 차단한 메시지는 대화에 남아 있어요.
AI 보안 서버가 도달 불가능하거나 오류를 반환하거나 시간 초과 안에 응답하지 않으면, 조직의 실패 처리 설정이 결과를 결정해요: 요청을 차단하거나 검사 없이 진행시키거나. 서버에 귀속되는 지속적 실패는 회로 차단기를 작동시켜요. Anthropic이 서버 연락을 중단하고 모든 요청에 실패 처리 설정을 적용하며, 서버가 다시 평결을 반환하는 것을 감지하면 차단기를 자동으로 리셋해요. 회로 차단기 참고.
집행은 원하는 속도로 롤아웃할 수 있어 첫날 아무도 차단되지 않아요. 섀도 모드는 실시간 트래픽에서 평결을 관찰하고 아무것도 차단하지 않으며, 롤아웃 비율은 선택한 분율의 요청을 검사하고, 제외는 선택한 역할의 구성원을 완전히 면제해요. Inference hooks 구성 참고.
전체 요청·응답 스키마, 서명 검증, 운영 상세는 통합 개발 참고.
사용 사례
- 데이터 손실 방지(DLP): 기록을 DLP 스캐너로 전달하고 규제·분류 자료를 담은 프롬프트를 거부하세요. 가장 일반적인 배포예요.
- 실시간 기록 보관: 각 기록이 도착할 때 아카이브하고 항상
allow를 반환하세요. Compliance API를 폴링하는 대안인 푸시 기반 방식이에요. - 프롬프트 원격 측정: 조직이 Claude를 어떻게 사용하는지 사용 시점에 측정하세요.
- 정책 엔진: 추론 전에 자체 규칙을 집행하세요: 모델 허용 목록, 프로젝트 범위 제한, 근무 시간 제어.
현재 제한 사항
- 첨부는 메타데이터와 추출된 텍스트로 표현돼요. 원시 파일·이미지 바이트는 절대 보내지 않으므로 이미지만의 콘텐츠(예: 문서 스크린샷)는 검사되지 않아요.
- 평결은 allow·deny예요. 프롬프트 재작성·편집은 지원되지 않아요.
- 플랫폼 조직(Claude Platform을 통한 API 접근)은 범위 밖이에요.
가용성
Inference hooks는 Claude Enterprise 조직에서 사용할 수 있어요. 구성하려면 Owner와 Primary owner 역할만 가진 organization:manage 권한이 필요해요.
하나의 훅이 Claude Enterprise 조직의 claude.ai, Cowork, Claude Code 세션 전반의 대화를 통제하며, 웹·데스크톱·모바일 앱이나 CLI에서 실행되든 상관없어요. Inference hooks는 Amazon Bedrock이나 Google Cloud에서는 사용할 수 없어요.
통제된 요청은 사용자 대화 뒤의 추론 요청이에요. 대화 제목 생성 같은 보조 요청은 엔드포인트로 보내지지 않고, 시스템 프롬프트와 도구 정의는 보내지는 것에 절대 포함되지 않아요. 음성 모드는 적용되지 않아요.
Inference hooks과 Compliance API 비교
두 기능 모두 Claude Enterprise 조직의 보안·법무·준수 팀을 위한 것이에요.
| Inference hooks | Compliance API | |
|---|---|---|
| 작동 시점 | 인라인, 추론 실행 전 | 사후 |
| 하는 일 | 각 통제된 요청을 실시간으로 허용 또는 거부 | 감사·내보내기용 활동, 채팅, 파일, 프로젝트, 세션 기록, 사용자 조회 |
| 방향 | Anthropic이 AI 보안 서버를 호출 | 사용자가 Anthropic의 API를 호출 |
요청이 모델에 도달하기 전에 막으려면 Inference hooks를, 사후에 무슨 일이 일어났는지 감사하려면 Compliance API를 사용하세요.
이 섹션의 내용
- Inference hooks 구성 — 이동 — 조직에 Inference hooks 허용, AI 보안 서버 설정·테스트, 실패 처리 선택, 평결 집행.
- Inference hooks 통합 개발 — 이동 — AI 보안 서버 구축을 위한 요청·평결 스키마, 서명 검증, 운영 의미, 통합 패턴.