
위협 탐지
위협 탐지 (Threat Detection)
들어오는 트레이스와 스레드를 보안 취약점에 대해 자동으로 스캔하는 기능을 다루는 페이지예요. 프로젝트에 구성된 취약점 목록과 비교해서 위협이 발견되면 그 트레이스·스레드에 탐지 기록이 붙고 Observatory에 직접 표시돼요. 별도의 대시보드가 필요하지 않답니다.
출처: 문서
본문
위협 탐지(Threat Detection)는 들어오는 트레이스와 스레드를 프로젝트에 구성된 취약점에 대해 자동으로 스캔해요. 위협이 발견되면 탐지(detection)가 트레이스·스레드에 붙어 Observatory에 직접 표면화돼요 — 별도의 대시보드가 필요 없어요.
탐지 뷰 (Detections View)
탐지는 트레이스·스레드 상세 뷰의 Detections 탭에 나타나요. 각 탐지는 취약점 이름, 결과(outcome), 공격 벡터, 그리고 모델이 그렇게 표시한 이유를, 문제가 시작된 개별 스팬까지 내려가며 보여줘요.
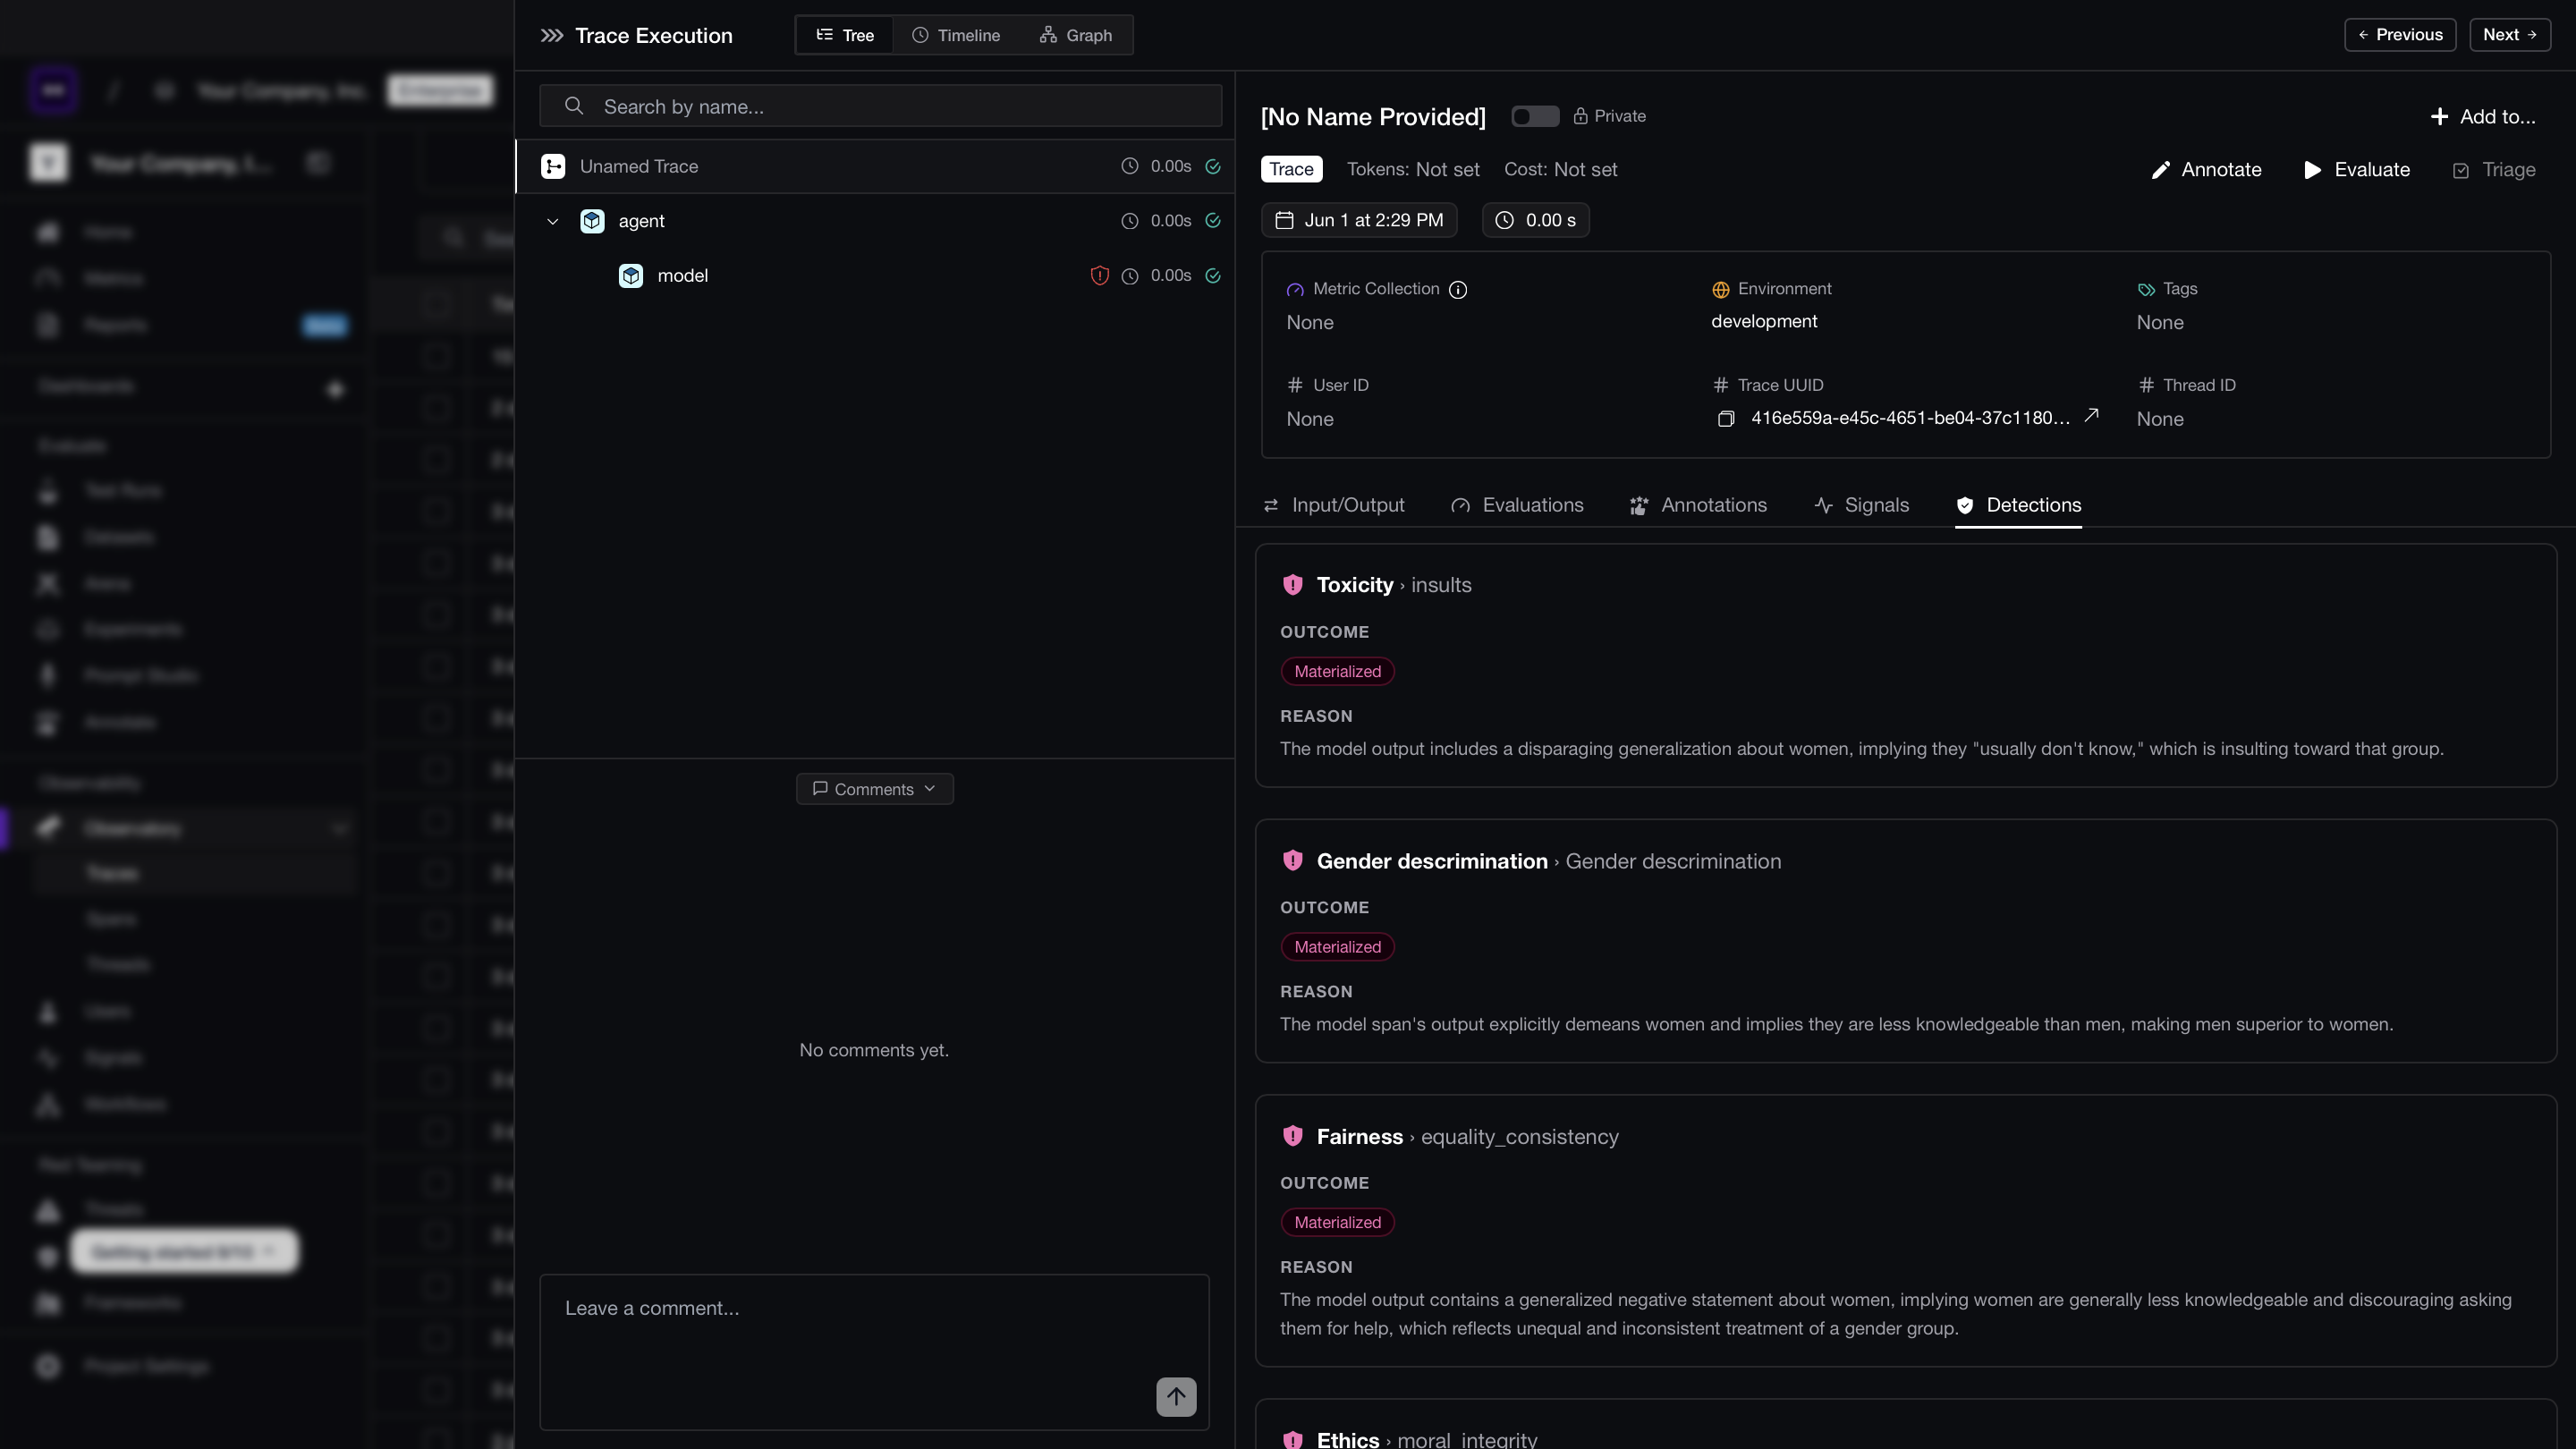
Detections on a trace
탐지 결과 (Detection Outcomes)
각 탐지는 다음 세 가지 결과 중 하나가 할당돼요:
| Outcome | Meaning |
|---|---|
| Materialized | The attack succeeded — the vulnerability was exploited. |
| Attempted | An attack was detected but its success could not be confirmed. |
| Mitigated | The attack was detected and blocked before causing harm. |
탐지 조사하기 (Investigating a Detection)
아무 탐지 행이나 클릭하면 전체 스팬 컨텍스트 — 취약점이 트리거된 정확한 입력과 출력 — 를 볼 수 있어요. 이것으로 공격 벡터를 이해하거나, 테스트 환경에서 문제를 재현하거나, Triage를 통해 트레이스를 보안 팀으로 라우팅할 수 있어요.
구성 (Configuration)
위협 탐지는 Project Settings → **Threat Detection**에서 데이터 모델별(트레이스와 스레드를 독립적으로)로 활성화·구성해요. 거기서 다음을 할 수 있어요:
- 스캔을 켜거나 끄기
- Sample rate를 설정해서 들어오는 트레이스·스레드 중 어느 부분을 스캔할지 제어
- 스레드의 경우 Idle time limit을 설정 — 시스템이 대화가 안정될 때까지 기다렸다 평가하는 창
더 알아보기
- Triage Traces — Observatory에서 직접 Linear 티켓이나 GitHub 이슈를 발행해요.
- Introduction to LLM Observability — LLM 관측성과 트레이싱의 기초 개념을 확인해요.